Postmanエンタープライズプラットフォームのセキュリティ
開発者に選ばれ、CISOにも信頼されるPostman
開発者がPostmanを選ぶのは、APIに関する作業をPostman上で進められるからです。セキュリティチームから信頼されるのは、あらゆるレイヤーにセキュリティ対策が組み込まれているからです。CISOは、すべての開発者とエージェントの活動を把握し、適切に管理できます。監査で求められるコンプライアンス関連の資料も、必要なときに提示できます。
世界中の導入企業




PostmanはAIネイティブで、セキュリティの設計もAIを前提としています。
現代の企業では、APIとAIエージェントは密接に結びついています。Postmanは、APIとAIエージェントの両方を一つのプラットフォームで管理します。データが移動した後ではなく、移動する前にセキュリティ制御を適用して保護できる唯一のプラットフォームです。

Postmanのセキュリティの仕組みには安心感があります。認証情報を適切な場所で管理でき、環境変数を使えばシークレットがコレクションファイルに含まれるのを防げます。ロールベースのアクセス制御により、ユーザーは必要な情報だけを閲覧でき、すべての変更を監査、追跡できます。”Adobe
AIとAgent Modeのセキュリティ
お客様のデータをモデルの学習に使用することはありません。AIの利用方法や利用できるユーザーは、チームで管理できます。
Postmanエンタープライズなら、セキュリティチームがAIの利用を一元的に管理できます。エージェントがアクセスできるデータだけでなく、誰がエージェントを実行できるか、どのツールに接続できるかも制御できます。

AIとデータの保護
お客様のデータをモデルの学習に使用することはありません

認証情報の保護
LLMに送信される前にシークレットを検出します。

PII(個人識別用情報)の保護
サードパーティのガードレールでPIIをマスキングします。

CISOがAIへのアクセスを管理
組織内でAIの利用を許可するユーザーを指定できます。

MCPのガバナンス
組織内でMCPをどのように利用できるかを設定できます。

管理者による制御
Autonomous API Engineerの実行を許可するかどうかを設定できます。

人が確認して判断できる仕組みです
自動実行はデフォルトで無効になっています
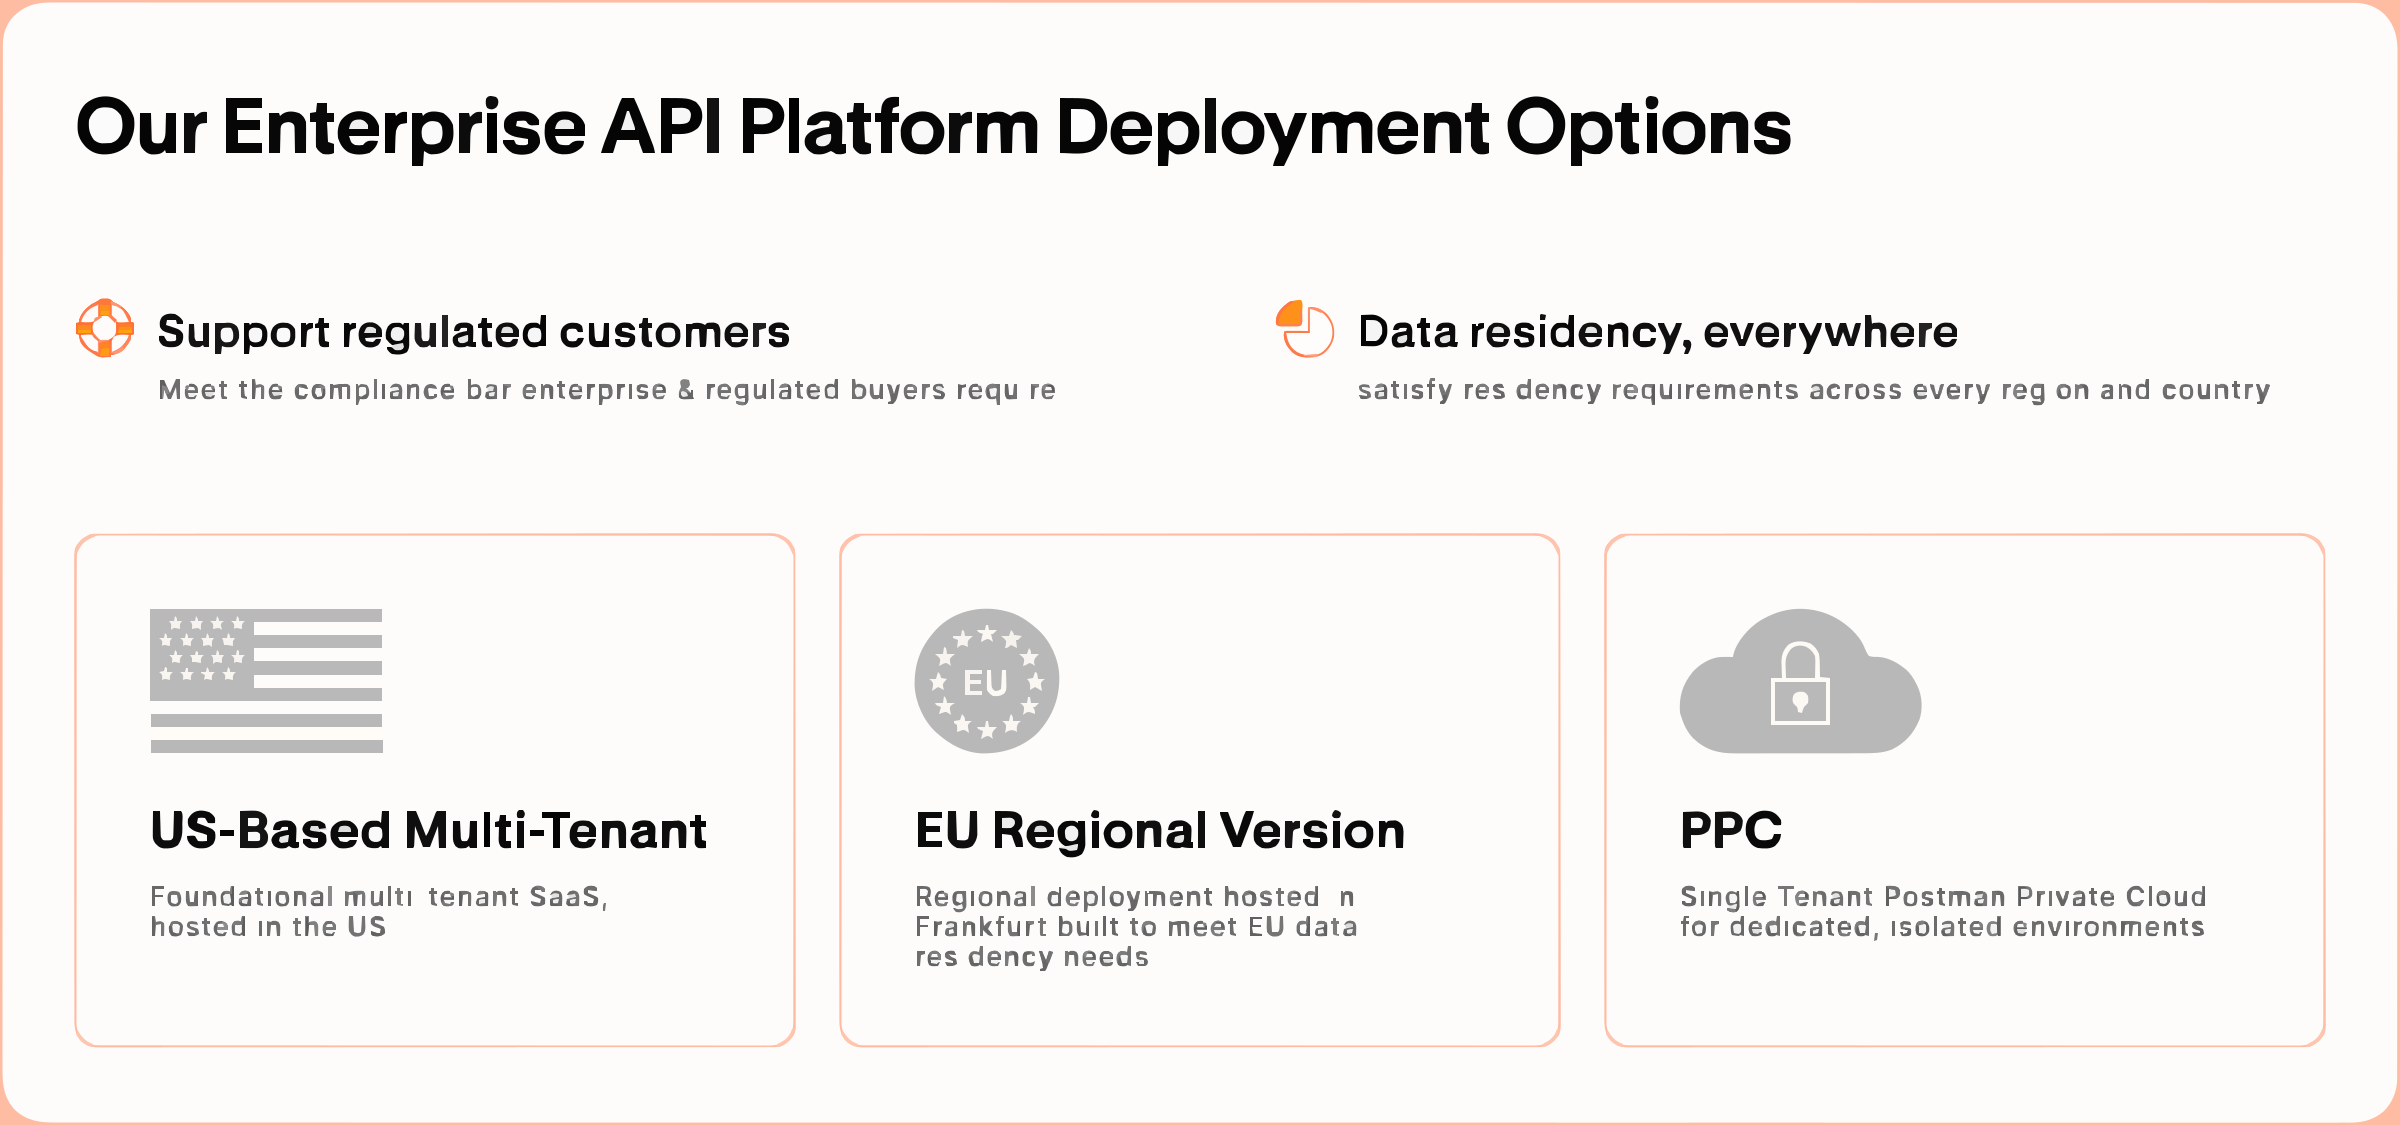
Postman Private Cloud
規制要件の厳しい企業向けPostman Private Cloud
Postman Private Cloud(PPC)は、Postmanがお客様に代わって管理する専用のシングルテナント環境です。データの保存場所や取り扱いをより厳密に管理する必要がある、規制対象の組織やエンタープライズ向けに設計されています。PPCでは、Postmanの標準的なマルチテナント環境よりもプラットフォームのセキュリティを強化し、規制の厳しい業界のお客様がコンプライアンス要件を満たすために必要な保証を提供します。
PPCがお客様の組織に適しているかどうかについては、営業チームにお問い合わせください。
シークレットの保護
認証情報の拡散を最初の段階で食い止めます
データ侵害の22%は、認証情報の悪用が原因です。Postmanは、開発者が最初にAPIコールをテストする場所です。その段階でシークレットが広がるのを防ぎ、すり抜けたものも検出します。
シークレットをPostman CloudやGitに送ることなく管理できます。
Postman Cloud内のシークレットを見つけ、リスクを軽減できます。
Vaultへの参照をリクエスト時に解決し、必要なシークレットを取得します。
Local Vault
シークレットはデバイス上で暗号化され、Postman Cloudに同期されることはありません。
Shared Vault
ワークスペースごとのVaultを使って、チームで安全に共同作業できます。
Vault統合
HashiCorp、AWS Secrets Manager、Azure Key Vault、1Passwordと連携できます。
独自の暗号化キー(BYOK:Bring Your Own Key)
お客様自身の暗号化キーを使用し、そのキーをいつでも無効にできます。
レイヤー1
ローカルシークレット保護
シークレットに関するドキュメントを見る →シークレットをPostman CloudやGitに送ることなく管理できます。
レイヤー2
クラウドシークレット検出
Postman Cloud内のシークレットを見つけ、リスクを軽減できます。
レイヤー3
実行時のシークレット解決
Vaultへの参照をリクエスト時に解決し、必要なシークレットを取得します。
情報ガバナンスとアクセス制御
すべての開発者とアカウントを一元的に管理できます。
アカウントの検出と管理
ドメインの検証とアカウントの取り込み
シングルサインオン(SSO)
SCIMプロビジョニング
ロールベースのアクセス制御
Postman Organizations
監査ログ
データレジデンシー
Agents & the Postman CLI
Agents using the Postman CLI
Scoped auth, not standing secrets
The Postman CLI authenticates as the signed-in user (OAuth on first use, or a scoped API key) and acts only within that user's team. An agent inherits exactly the access of the person running it, no more.
Passport placeholders, not real credentials
Agents work with Passport placeholders, never your real API keys or secrets. Credentials resolve at request time and stay out of the agent's context and logs, so prompts and transcripts never carry a live secret.
Admin control over CLI and agent access
Admins govern who can use the Postman CLI and connect coding agents with RBAC, SSO, and audit logs, and can revoke access at any time. Every agent action is attributable to a real identity.

責任共有モデル
Postman上のデータや認証情報を安全に保つには、ユーザーの皆様にも適切に管理していただく必要があります。お客様、セキュリティチーム、開発者の皆様には、Postmanを安全に利用するための対策を徹底することを強く推奨します。
コンプライアンスと認証
コンプライアンスは、単に要件を満たすだけではありません。Postmanでは、その証明となる資料をダウンロードできます。
SOC 2 Type IIレポート、ペネトレーションテストの概要、監査レポート、セキュリティ質問票への回答など、すべてのコンプライアンス関連資料をPostman Customer Trust Portalで確認できます。
 SOC 2 Type II
 PCI DSS
 HIPAA
 GDPR
 CCPA / CPRA
 CSA STAR
 TX-RAMP
 ISO 27001
 ISO 42001
SOC 2 Type IIレポート、ペネトレーションテストの概要、セキュリティ質問票への回答、アーキテクチャ図など、セキュリティレビューに必要な資料をリクエストに応じて提供しています。
Customer Trust Portalにアクセスするプライバシー
プライバシーを考慮した設計で、世界各国・地域の規制に準拠
Postmanは、お客様のデータを商業目的で販売したり、CCPAおよびCPRAで定義される「共有」を行ったりすることはありません。すべての第三者ベンダーには、データを共有する前にPostman標準のベンダー向けDPAを締結することを義務付けています。
プライバシーポリシー
グローバルデータプライバシーフレームワーク

バグ報奨金プログラム
世界中のセキュリティ研究者とともに、Postmanのセキュリティを検証
PostmanはHackerOneを通じて非公開のバグ報奨金プログラムを運営し、世界中のセキュリティ研究者にPostman API Platformの脆弱性を発見し、責任ある方法で報告していただいています。報告された問題はすべてCVSSでスコアリングし、担当者を割り当て、社内SLAに基づいて解決まで追跡します。
Agent Modeでは社内のAppSecテストを実施し、2026年初頭には初の第三者によるペネトレーションテストも実施しました。結果はTrust Portalで確認できます。また、バグ報奨金プログラムでは2017年以降、800人を超える研究者に総額35万ドル以上の報奨金を支払っています。
Postmanセキュリティチームからの情報
Postmanのプラットフォームを開発し、セキュリティを守るエンジニアやセキュリティリーダーが、これからのエンタープライズAPIセキュリティで何が重要になるのかを考え、その知見を紹介します。
よくある質問
Postmanでは、データの暗号化と暗号化キーをどのように管理していますか?
Postmanでは、保存中のデータをAES-256-GCMで暗号化し、転送中のデータをTLSで保護しています。環境変数、シークレット、アクセストークンなどの機密データはすべてアプリケーションレイヤーで暗号化し、キー管理システム(KMS)で管理しています。
エンタープライズのお客様は、PostmanのBYOK暗号化(Bring Your Own Key)機能も利用できます。この機能では、お客様自身で暗号化キーを管理、制御できます。Postmanがこれらのキーにアクセスすることはなく、暗号化に関するすべてのイベントがコンプライアンス対応や監査のために記録されます。
Postmanでは、社内テストにお客様のデータを使用しません。検証とQAはすべて、本番環境を再現した社内環境で架空のデータのみを使用して実施しています。
アカウントを削除した場合、またはPostmanとの契約関係が終了した場合、お客様のデータは安全なオフラインバックアップに15日間保持されます。その後、Postmanはお客様のデータを製品から完全に削除します。
Postmanでは、データセンターのセキュリティをどのように確保していますか?
Postmanは自社でデータセンターを保有しておらず、データセンターの物理的および環境面のセキュリティはAWSが管理しています。Postmanの製品データとバックアップは、セキュリティとプライバシー保護に優れた機能を備える、EUおよび米国のAWSサーバーでホストされています。
Postmanでは、アプリケーションのセキュリティをどのように確保していますか?
Postmanでは、開発、デプロイ、運用のすべての段階でアプリケーションのセキュリティを確保しています。アプリケーションはNode.jsの最新安定版で実行し、コンテナ化によってソフトウェアを分離しています。また、アーキテクチャのセキュリティガイドラインを策定し、コードレビューを実施しています。ソフトウェア開発ライフサイクル全体に業界標準とセキュリティフレームワークを取り入れ、OWASPに関連する脆弱性についてもテストしています。さらに、第三者機関によるセキュリティ検証を毎年実施しています。Postman API Platformの潜在的な脆弱性は、バグバウンティプログラムを通じて誰でも報告できます。
自動と手動の両方でコードレビューを行い、Postmanのセキュリティポリシーに違反する可能性のあるコードをチェックしています。また、オペレーティングシステムにパッチ適用の仕組みを組み込み、デバイスを自動的に更新しています。
Postmanでは、脆弱性をどのように管理していますか?
Postmanでは、すべての製品リリースに対して定期的に脆弱性評価とペネトレーションテスト(VAPT)を実施するなど、さまざまな継続的な取り組みを通じて、製品やアプリケーションのセキュリティを監視しています。
また、年間を通じてネットワーク、アプリケーション、オペレーティングシステムの各レイヤーで定期的に脆弱性スキャンを実施し、Postmanのコンピューティングデバイスやアプリケーションで検出された脆弱性を修正しています。
検出された問題はすべてCVSS(Common Vulnerability Scoring System)で評価し、担当者を割り当てます。また、脆弱性の修正に関する社内のSLA(Service Level Agreement)に基づいて対応期限を設定します。必要に応じて、サービスを削除または停止する場合もあります。
さらに、ソースコードを解析する自動ツールを使用し、本番環境へのリリース前に毎回実行しています。このツールでは、オープンソースソフトウェアやライブラリの脆弱性もチェックします。該当するサードパーティライセンスとオープンソースソフトウェアの一覧も確認できます。
Postmanは、お客様のデータをサードパーティやサブプロセッサーと共有しますか?
Postmanは、サービスの運営、サポート、マーケティングに必要な場合に限り、第三者と情報を共有します。お客様のデータを商業目的で販売することはなく、CCPAおよびCPRAで定義される「共有」も行いません。サブプロセッサーを含むすべてのサードパーティベンダーは、プライバシーリスク評価の対象となり、Postman標準のベンダー向けDPAを締結する必要があります。導入を検討しているお客様は、Customer Trust Portalからアクセスをリクエストできます。Postmanが利用するサブプロセッサーの全一覧も確認できます。
Postmanでは、攻撃を防ぎ、その影響を抑えるためにどのような対策を行っていますか?
Postmanでは、個々のAPIリクエストからインフラストラクチャの構成変更まで、プラットフォーム上のアクティビティを幅広くログに記録しています。これらのログを集約して監視、分析、異常検出に活用し、安全に保護されたストレージにアーカイブしています。
ログの改ざんや記録の中断を検出、防止するための対策も行っています。自動システムでアクセスパターンとネットワークのデータフローを監視し、異常を検出するとアラートを発して、セキュリティ侵害の検出につなげています。また、機能をリリースするたびに自動スキャンを実施し、サードパーティライブラリによるセキュリティ上の問題を軽減しています。
お客様からセキュリティ侵害が報告された場合は、Postmanの経営陣に自動的に通知されます。社内ポリシーに従い、報告から数時間以内に対応します。
Postmanでは、インシデントにどのように対応していますか?
Postmanでは、サービスの可用性、完全性、セキュリティ、プライバシー、機密性に関するサイバーリスクを軽減するため、インシデント対応のポリシーと手順を定めています。また、Postmanの各チームが以下の対応を行えるようトレーニングを実施しています。
- インシデントの可能性を示すアラートに迅速に対応する
- インシデントの可能性を分析し、深刻度を評価する
- 影響を軽減し、被害を封じ込めるための対策を実施する
- 影響を受けたお客様への通知や、侵害・インシデントの通知に関する契約上の義務への対応を含め、社内外の関係者と連携する
- 調査に必要なフォレンジック証拠を収集し、保全する
- 恒久的なトリアージ計画を策定するとともに、事後検証を実施して記録する
インシデント対応のポリシーとプロセスは、System and Organization Controls(SOC 2)やその他のセキュリティ評価の一環として監査されています。
不正利用や脆弱性は、Postman Securityにどのように報告できますか?
Postmanのアカウントやリソースを使った不正利用の疑いがある行為や悪意のある活動については、カスタマーサポートチームまたはsecurity@postman.comまでご連絡ください。
脆弱性については、HackerOneの報告ページから報告できます。セキュリティ研究者の方は、バグバウンティプログラムで脆弱性を報告する前に、セキュリティガイドラインとポリシーもご確認ください。
Postmanのセキュリティポリシーについてさらに情報が必要な場合は、security@postman.comまでお問い合わせください。Postmanとの通信は、PGP公開鍵を使って暗号化できます。
Postmanにはバグバウンティプログラムがありますか?
はい。PostmanはHackerOneを通じて非公開のバグバウンティプログラムを運営しています。対象範囲、参加条件、報告方法について詳しくは、脆弱性の報告ページをご覧ください。

開発者に支持され、CISOから信頼されるプラットフォーム
エンタープライズセキュリティチームにご相談いただければ、お客様固有のセキュリティ、コンプライアンス、ガバナンス要件にPostmanがどのように対応できるかをご確認いただけます。ご質問はsecurity@postman.comまでお問い合わせください。
Trust Portalを見る →